Karriere bei RedCastle
Gemeinsam für wirksame Cybersicherheit
Spannende Themen und kurze Entscheidungswege.
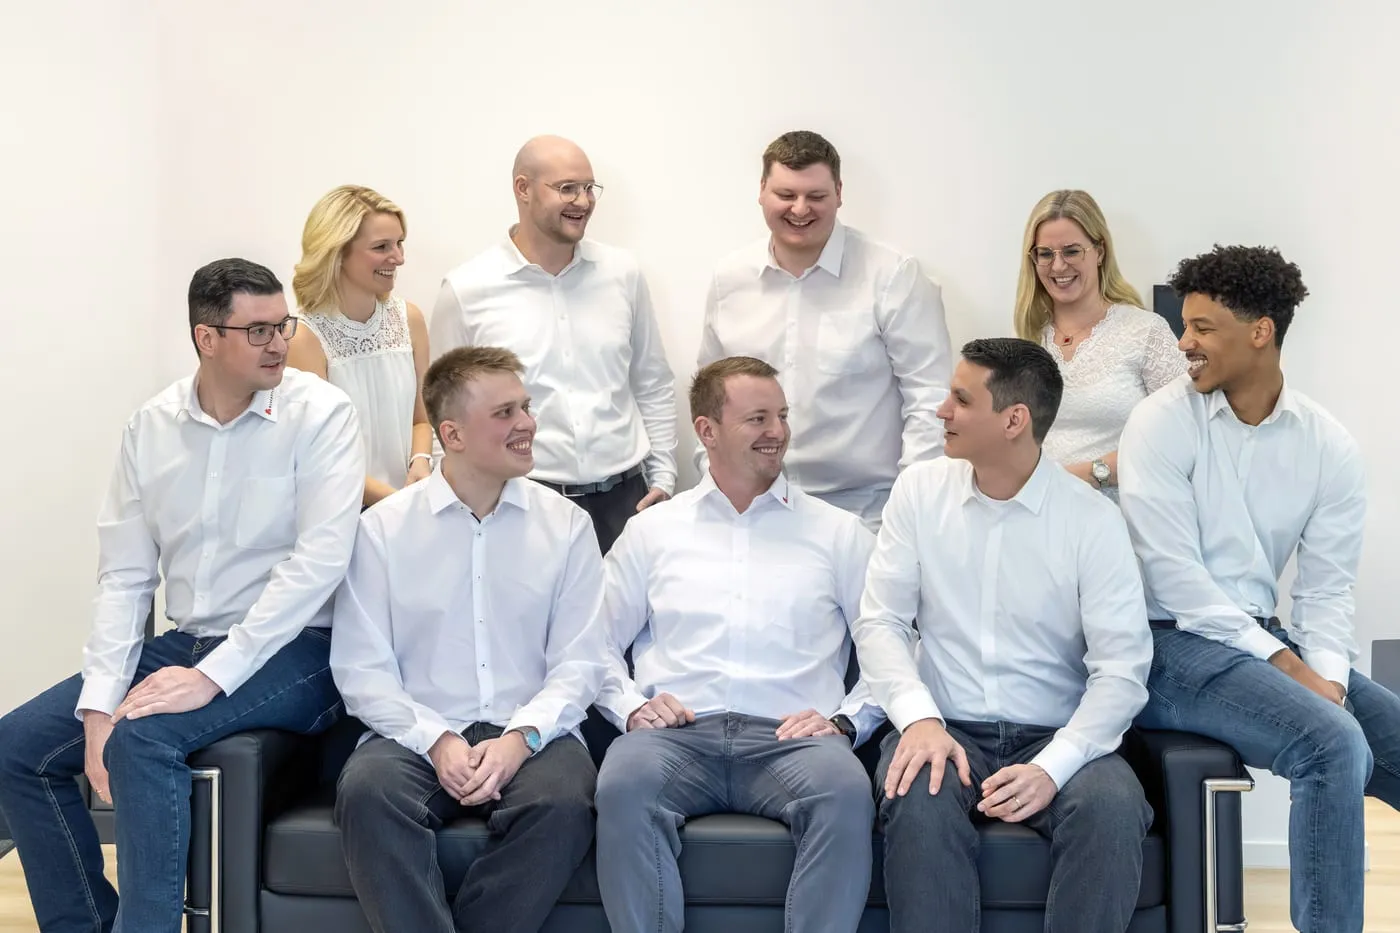
Ein Team, das fachliche Stärke mit echter Zusammenarbeit verbindet.
Warum RedCastle?
Sinnvolle Aufgaben
Sie arbeiten an Lösungen, die Unternehmen konkret schützen.
Moderne Themen
Cybersecurity, SOC, SIEM und IT-Forensik sorgen für ein spannendes Umfeld.
Kurze Wege
Direkte Kommunikation, schnelle Entscheidungen und echtes Mitgestalten.
Entwicklung
Wir bieten Raum für fachliches und persönliches Wachstum.
Arbeiten bei RedCastle
Bei uns erwarten Sie keine starren Konzernstrukturen, sondern ein professionelles Umfeld mit Teamgeist, Verlässlichkeit und praxisnaher Zusammenarbeit. Wir legen Wert auf Qualität, offene Kommunikation und ein gutes Miteinander.
Offene Stellen
Ob Berufseinstieg oder nächster Karriereschritt, wir freuen uns auf Menschen, die mit uns etwas aufbauen und bewegen möchten.
Cybersecurity Analyst (m/w/d)
VollzeitWir suchen Verstärkung im Bereich Cybersecurity. Im Mittelpunkt stehen die Bewertung von Sicherheitsstrukturen, die Identifikation von Schwachstellen und die Entwicklung konkreter Maßnahmen zur Verbesserung der IT-Sicherheit.
Die Rolle verbindet technisches Verständnis, analytisches Arbeiten und eine klare Einordnung von Sicherheitsrisiken. Dabei geht es nicht nur darum, Schwachstellen zu erkennen, sondern daraus nachvollziehbare Empfehlungen abzuleiten, die Unternehmen im Alltag wirklich weiterhelfen.
Schwerpunkte
- Analyse von IT-Infrastrukturen, Netzwerken und Sicherheitsmaßnahmen
- Identifikation von Schwachstellen, Risiken und Verbesserungspotenzialen
- Unterstützung bei Security Assessments und technischen Sicherheitsanalysen
- Bewertung aktueller Bedrohungen und Ableitung geeigneter Maßnahmen
- Dokumentation von Ergebnissen und Handlungsempfehlungen
Was wichtig ist
- Erfahrung oder fundiertes Interesse im Bereich IT-Sicherheit, Netzwerke, Systeme oder Cloud-Security
- Analytische und strukturierte Arbeitsweise
- Technisches Verständnis und Interesse an aktuellen Bedrohungslagen
- Sorgfältige Dokumentation und klare Kommunikation
- Teamorientierung und Bereitschaft zur fachlichen Weiterentwicklung
Junior SOC Analyst (m/w/d)
VollzeitWir suchen Verstärkung für unser Security Operations Center. Im Mittelpunkt stehen die Überwachung sicherheitsrelevanter Ereignisse, die Analyse von Alerts und die frühzeitige Erkennung auffälliger Aktivitäten in IT-Umgebungen.
Die Rolle bietet einen praxisnahen Einstieg in die operative Cybersicherheit. Dabei geht es darum, Sicherheitsmeldungen strukturiert einzuordnen, erste Analysen durchzuführen und gemeinsam mit erfahrenen Kolleginnen und Kollegen zur Sicherheit unserer Kunden beizutragen.
Schwerpunkte
- Überwachung sicherheitsrelevanter Ereignisse im Security Operations Center
- Analyse von Alerts, Logdaten und auffälligen Aktivitäten
- Erste Bewertung und Priorisierung von Sicherheitsmeldungen
- Unterstützung bei der Dokumentation und Bearbeitung von Vorfällen
- Mitarbeit an Analyseprozessen, Playbooks und internen SOC-Abläufen
Was wichtig ist
- Interesse an IT-Sicherheit, Netzwerken, Betriebssystemen und Angriffsmethoden
- Analytische Denkweise und sorgfältige Arbeitsweise
- Bereitschaft, sich in Security-Tools, Logdaten und SOC-Prozesse einzuarbeiten
- Zuverlässigkeit, Verantwortungsbewusstsein und Teamorientierung
- Erste Erfahrungen mit SIEM, Linux, Windows, Netzwerken oder Security-Tools sind von Vorteil
IT-Forensik / Incident Response (m/w/d)
VollzeitWir suchen Verstärkung im Bereich IT-Forensik und Incident Response. Im Mittelpunkt stehen die Analyse von Sicherheitsvorfällen, die Sicherung digitaler Spuren und die strukturierte Aufarbeitung technischer Zusammenhänge.
Die Rolle verbindet forensisches Arbeiten, technisches Verständnis und eine sorgfältige Dokumentation. Dabei geht es darum, Vorfälle nachvollziehbar einzuordnen, Angriffswege zu rekonstruieren und konkrete Maßnahmen für mehr Sicherheit abzuleiten.
Schwerpunkte
- Analyse von Sicherheitsvorfällen und digitalen Spuren
- Untersuchung von Systemen, Logdaten und technischen Auffälligkeiten
- Rekonstruktion von Angriffswegen und Vorfallsabläufen
- Nachvollziehbare Dokumentation forensischer Erkenntnisse
- Unterstützung bei Incident Response Maßnahmen und Handlungsempfehlungen
- Zusammenarbeit mit SOC, Cybersecurity Analyse und Beratung
Was wichtig ist
- Erfahrung oder fundiertes Interesse im Bereich IT-Forensik, Incident Response oder technische Sicherheitsanalyse
- Sehr sorgfältige, strukturierte und analytische Arbeitsweise
- Technisches Verständnis für Systeme, Netzwerke, Logdaten und Angriffsmethoden
- Verlässliche Dokumentation und professioneller Umgang mit sensiblen Informationen
- Kenntnisse in Windows, Linux, Netzwerken oder Forensik-Tools sind von Vorteil
Initiativbewerbung (m/w/d)
OffenIhr Weg zu uns
Unser Bewerbungsprozess ist bewusst einfach und transparent.
Bewerbung senden
Schicken Sie uns Ihre Unterlagen oder bewerben Sie sich initiativ.
Kennenlernen
Wir melden uns zeitnah und laden Sie zu einem ersten Gespräch ein.
Fachlicher Austausch
Im zweiten Schritt geht es um Ihre Expertise und gemeinsame Themen.
Rückmeldung
Sie erhalten schnell eine verbindliche Rückmeldung von uns.
Lust auf RedCastle?
Dann freuen wir uns darauf, Sie kennenzulernen.